
Schema di database proprio
Ogni tenant riceve un proprio schema, più schemi separati per i registri di audit e i file. Le aziende che ne hanno bisogno ricevono a loro volta un proprio schema, un livello più in basso.
Sicurezza
Separati nel database, non da un filtro nel codice. Esportabili integralmente, in qualsiasi momento, in un formato documentato. E disdicibili senza dover spiegare perché.
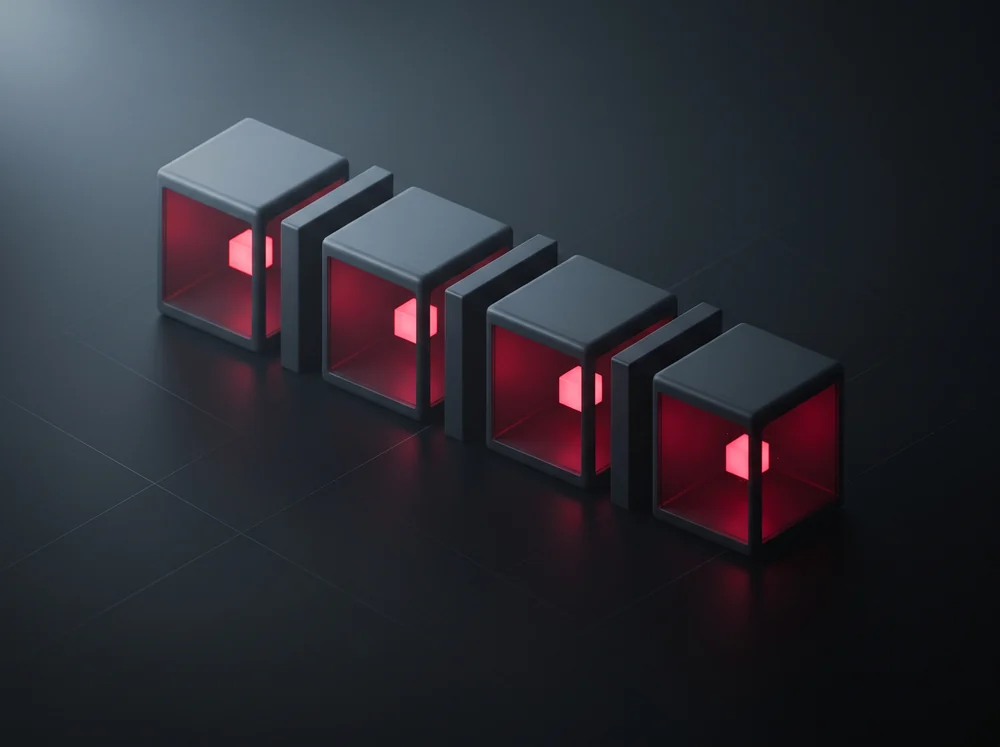
La separazione non avviene nell'applicazione, dove basterebbe un filtro dimenticato per romperla. Avviene nel database stesso.
Ogni tenant riceve un proprio schema, più schemi separati per i registri di audit e i file. Le aziende che ne hanno bisogno ricevono a loro volta un proprio schema, un livello più in basso.
È il database stesso a rifiutare le righe di un altro tenant, qualunque cosa chieda l'applicazione. Un errore di programmazione non può consegnare dati altrui, perché la query non li restituisce mai.
I file risiedono fuori dalla web root, in un'area propria per ogni tenant, raggiungibile solo tramite link firmati a tempo limitato.
Nessun numero progressivo da nessuna parte. Non è possibile contare in avanti per trovare la scheda di qualcun altro.
Non extra facoltativi: è così che è costruita la piattaforma.
Autenticazione a due fattori con codici di riserva, blocco dell'account dopo cinque tentativi falliti, rotazione della sessione all'accesso, disconnessione automatica dopo un'ora di inattività.
Chi ha fatto cosa, quando, da dove. Immutabile, separato per tenant, esportabile: per i Suoi audit come per i nostri.
Scansione antivirus al caricamento, tipo e contenuto verificati, quarantena per tutto ciò che è sospetto, crittografia a riposo, link firmati con scadenza.
Una content security policy rigorosa: script e stili solo dal nostro server. Nessuna CDN, nessun tracker, nessun codice di terze parti. Non si carica nulla che non abbiamo scritto noi.
Chiavi API con ambito limitato e un proprio limite di richieste, endpoint versionati, webhook firmati. Una chiave trapelata può essere revocata senza intaccare nient'altro.
Giornalieri, crittografati, conservati separatamente dai dati in produzione, e ripristinati secondo un calendario di test, perché un backup che nessuno ha mai ripristinato non è un backup.
Per le aziende con meno di 50 persone il BSI ha creato una procedura con 27 requisiti in sei ambiti, la DIN SPEC 27076. Abbiamo organizzato questa pagina secondo quegli stessi sei ambiti: la struttura è buona, e Le permette di affrontare in ordine ciò che conta.
Un contratto, un responsabile del trattamento, un registro. Chi ha modificato cosa è una domanda con una risposta, e la formazione obbligatoria del personale con scadenze e avanzamento è un modulo, non un accordo a margine.
Secondo fattore con codici di riserva, blocco dopo cinque tentativi, disconnessione dopo un'ora. La visibilità si imposta per documento, non per gruppo di utenti, e un team privato resta privato.
Giornalieri, crittografati, conservati separatamente dai dati in produzione, e ripristinati secondo un calendario di test, perché un backup che nessuno ha mai ripristinato non è un backup.
Installare, gestire, sorvegliare, eseguire i backup e mantenere aggiornato fa parte di ciò che acquista. Non è una voce del Suo elenco, e non c'è alcun server nel Suo ufficio di cui qualcuno debba ricordarsi.
I caricamenti vengono controllati e tutto ciò che è sospetto va in quarantena. Nel browser non gira nulla che non provenga dal nostro server: nessuna CDN, nessun tracker, nessun codice di terze parti. Le Sue postazioni di lavoro restano di Sua competenza: è proprio lì che La aiuta la procedura del BSI.
Macchine dedicate invece di istanze cloud condivise, Norimberga e Falkenstein, zone separate e una rete privata tra i servizi.
Nessuno di questi sei ambiti trova risposta in un bollino. Tutti e sei può verificarli con un clic durante una dimostrazione.
L'argomento più forte a favore di una piattaforma è che non ha bisogno di trattenerLa.
Tutti i Suoi dati in formati aperti e documentati. Nessuna richiesta, nessun preavviso, nessun costo.
La struttura dei Suoi dati è messa per iscritto. Qualcun altro può riprenderla: è proprio questo il punto.
Un pulsante di disdetta nel Suo account, non una lettera a un indirizzo. Riceve subito una conferma scritta.
Se conosce il settore, ecco la versione breve: nessun framework del mese, nessun servizio gestito in cui non possiamo guardare, nulla che vada riscritto tra due anni. Noioso, attuale, e scelto perché regge.
Python
Un solo linguaggio dalla richiesta web alla pipeline geo. Nessun secondo stack per cui assumere, nessun ponte tra due runtime che nessuno vuole mantenere.
PostgreSQL
Sicurezza a livello di riga all'interno del database, non un filtro nell'applicazione. Nemmeno un errore nel nostro codice può consegnare a un tenant le righe di un altro.
RKE2
Kubernetes, ma la distribuzione che viene fornita già rafforzata secondo il CIS benchmark, costruita per ambienti regolamentati. Non la versione standard con una checklist applicata in seguito.
Hetzner
Norimberga e Falkenstein, con Helsinki su richiesta. Macchine dedicate, non istanze cloud condivise, e un fornitore soggetto al diritto tedesco, non una sua filiale.

Django
«The web framework for perfectionists with deadlines»: parole loro, e il nostro motivo. Migrazioni, autorizzazioni e un'interfaccia di amministrazione che esiste dal primo giorno invece che dallo sprint nove.
Redis
Sessioni e cache, crittografate, mai su un'istanza condivisa. Un riavvio non fa perdere l'accesso a nessuno.
Archiviazione S3
Archiviazione a oggetti compatibile S3 sulle nostre macchine, per documenti, immagini ed esportazioni. Nessun bucket presso un hyperscaler, nessuna fattura per il traffico in uscita.
Longhorn
Archiviazione a blocchi replicata tre volte con anti-affinità rigida: è qui che risiedono l'archivio della posta e i volumi della piattaforma.
ASGI
Asincrono fin dall'inizio, non aggiunto dopo: WebSocket tramite Channels e Redis, nello stesso processo del resto.
REST API
Tutto ciò che sa fare l'interfaccia lo sa fare l'API, versionata sotto /api/v1/ e documentata. Il Suo software è un client di prima classe.
Content-Security-Policy
Nessuno script inline, nessuna fonte esterna, e questo è garantito da test anziché da buone intenzioni. Una CDN introdotta di nascosto fa diventare rosso un test.
Non deve mai toccare nulla di tutto ciò. Non c'è accesso ai server né al cluster: non come limitazione, ma perché la gestione è ciò che vendiamo. Aggiornamenti, certificati, backup e monitoraggio avvengono senza che Lei debba aprire un ticket.
Le ponga prima qui. Rivy conosce l'architettura, il contratto e i limiti, e lo dice quando qualcosa ne è al di fuori.
Dieci domande su NIS2 e GDPR, cinque minuti, nessuna registrazione. Riceve un elenco delle Sue lacune, non un punteggio.
Avvii l'autoverifica Legga il contestoCerca qualcos'altro? Le nostre applicazioni e la documentazione sono a un clic di distanza.
Assistente IA – può sbagliare. Non vincolante.
